Objectif : installer et sécuriser un NAS Synology sous DSM 7.2 / 7.4 de A à Z : matériel, installation, réseau, stockage, mises à jour, durcissement, accès distant (DDNS synology + QuickConnect), alertes e-mail et paquets utiles en entreprise.
Les partages de fichiers et droits utilisateurs feront l'objet d'une procédure séparée.
| Fiche | Détail |
|---|---|
| Version DSM | 7.2 et 7.4 — captures réalisées sur un DS225+ sous DSM 7.4.1 (les libellés varient légèrement selon la version) |
| Durée estimée | 2 h de manipulation + 4 à 24 h de vérification des disques |
| Niveau | Technicien / administrateur systèmes |
| Dernière revue | Novembre 2026 |
À propos des images. Les schémas (architecture, matériel, installation, RAID…) sont des illustrations. Les captures nommées « DSM » viennent d'un vrai NAS (DS225+, DSM 7.4.1) : adresses IP, domaines, comptes, ports et serveur de messagerie y sont remplacés par des valeurs d'exemple ou floutés.
¶ Étape 0 — Avant de commencer
¶ Prérequis
- Un NAS Synology + disques compatibles (voir la liste de compatibilité Synology de votre modèle).
- Un poste sur le même réseau local que le NAS, navigateur récent (Chrome, Edge, Firefox).
- Un câble RJ45, un port libre sur le switch, idéalement un onduleur (UPS) compatible USB.
- Un accès administrateur à la box / au routeur (redirection de ports, réservation DHCP).
- Une adresse e-mail dédiée aux alertes (ex.
nas-alert@exemple.fr). - Un gestionnaire de mots de passe (KeePass, Bitwarden…) pour stocker les identifiants et codes de secours.
¶ Valeurs utilisées dans cette procédure
Remplacez ces valeurs d'exemple par celles de votre environnement avant de commencer et notez-les dans la fiche du NAS.
| Paramètre | Valeur d'exemple |
|---|---|
| Nom du NAS | NAS-01 |
| Adresse IP | 192.168.1.50/24 |
| Passerelle / DNS | 192.168.1.1 |
| Compte administrateur | adm-nas (jamais admin) |
| Nom DDNS | monentreprise.synology.me |
| QuickConnect ID | monentreprise |
| Destinataires des alertes | support-it@exemple.fr |
¶ Architecture cible
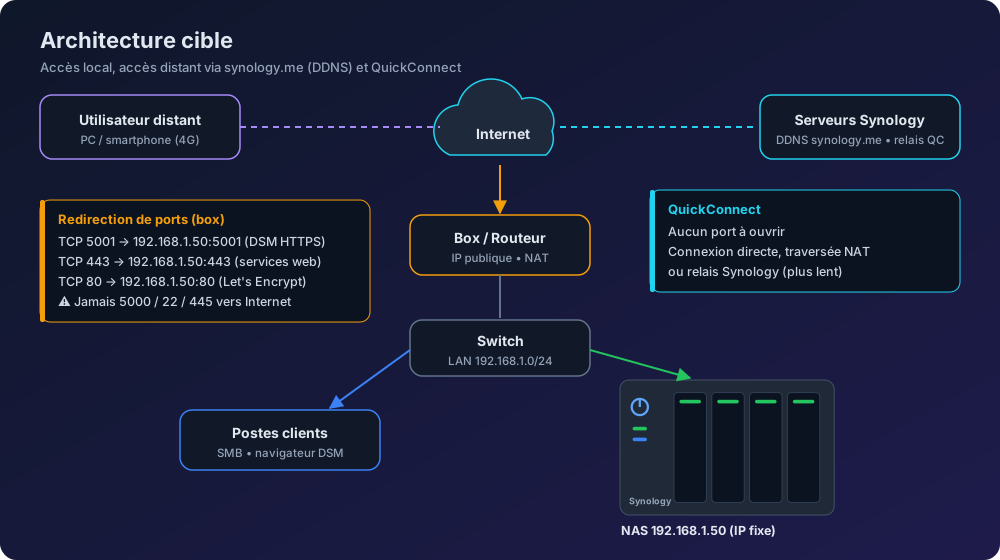
Le NAS reçoit une IP fixe sur le LAN. L'accès distant passe soit par le nom synology.me (DDNS + redirection de ports sur la box, rapide), soit par QuickConnect (aucun port ouvert, idéal en dépannage). Dans un contexte professionnel, l'accès le plus sûr reste un VPN : n'ouvrez que ce qui est strictement nécessaire.
¶ Étape 1 — Préparer le matériel
¶ Choisir les disques
- Utiliser des disques NAS / CMR (Synology HAT, WD Red Plus / Pro, Seagate IronWolf / Pro). Éviter les disques SMR (WD Red « sans Plus », disques de bureau) : reconstructions RAID très lentes, risque d'éjection.
- Sur les gammes récentes (séries 23/24/25), vérifier la liste de compatibilité : un disque non listé fonctionne souvent mais génère un avertissement et peut limiter certaines fonctions.
- Idéalement des disques de même capacité et de lots différents (évite les pannes simultanées).
¶ Installer les disques
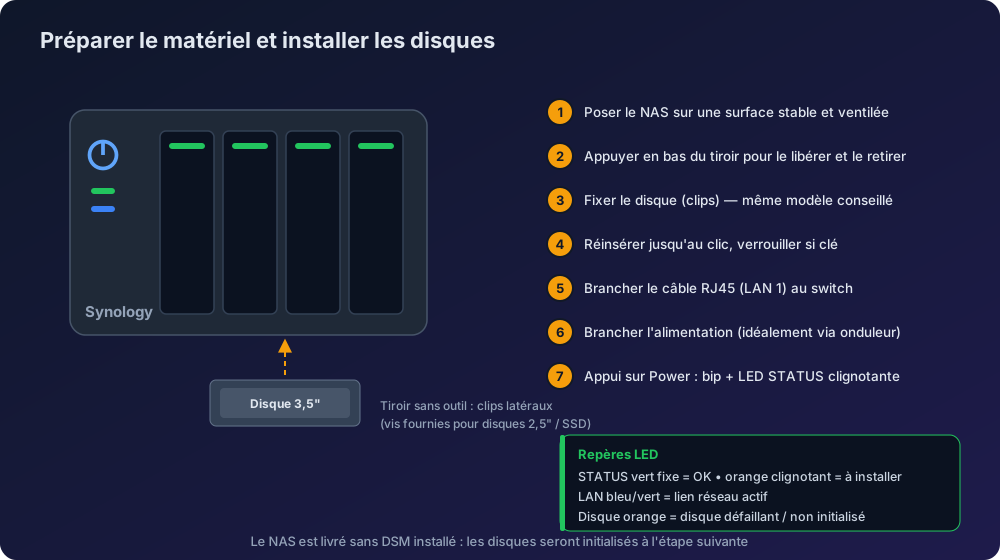
- Poser le NAS sur une surface plane, ventilée, à l'abri de la poussière (pas dans un placard fermé).
- Appuyer sur le bas de la façade du tiroir pour libérer la poignée et le retirer.
- Retirer les clips latéraux, poser le disque 3,5", remettre les clips (vis fournies pour les 2,5"/SSD).
- Réinsérer le tiroir jusqu'au clic et le verrouiller avec la clé si le modèle en dispose.
- Brancher le câble réseau sur LAN 1, puis l'alimentation (via l'onduleur), et le câble USB de l'onduleur.
- Appuyer sur le bouton Power : un bip retentit, la LED STATUS clignote orange → le NAS attend l'installation de DSM.
Les données présentes sur les disques seront effacées à l'installation. Ne réutilisez jamais un disque contenant des données non sauvegardées.
¶ Étape 2 — Installer DSM
¶ Trouver le NAS sur le réseau
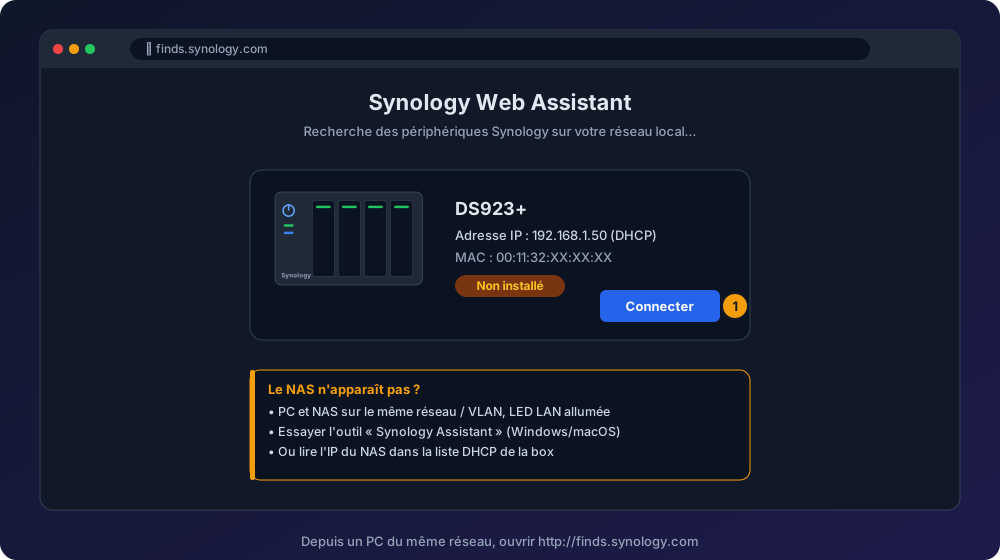
- Depuis un poste du même réseau, ouvrir http://finds.synology.com.
- Le NAS apparaît avec son modèle, son IP (attribuée par DHCP) et le statut Non installé.
- Cliquer sur Connecter, accepter le contrat de licence (EULA) et la politique de confidentialité.
Le NAS n'apparaît pas ? Vérifier la LED LAN, que le poste est dans le même VLAN, utiliser l'outil Synology Assistant (Windows/macOS) ou relever l'IP dans la liste des baux DHCP de la box puis ouvrir
http://IP_DU_NAS:5000.
¶ Installer le système
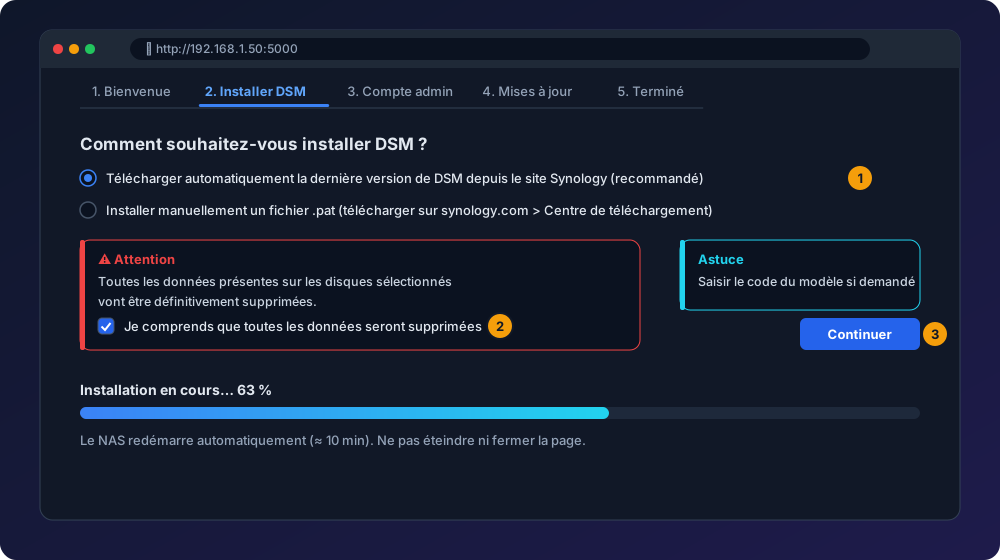
- Cliquer sur Installer.
- Choisir Télécharger automatiquement la dernière version de DSM depuis le site Synology (ou importer un fichier
.pattéléchargé depuis le Centre de téléchargement Synology si le NAS n'a pas Internet). - Cocher la case confirmant que toutes les données seront supprimées, saisir le code du modèle si demandé, puis Continuer.
- Patienter (≈ 10 min) : DSM s'installe sur une petite partition système de chaque disque puis le NAS redémarre automatiquement.
¶ Assistant de configuration initiale
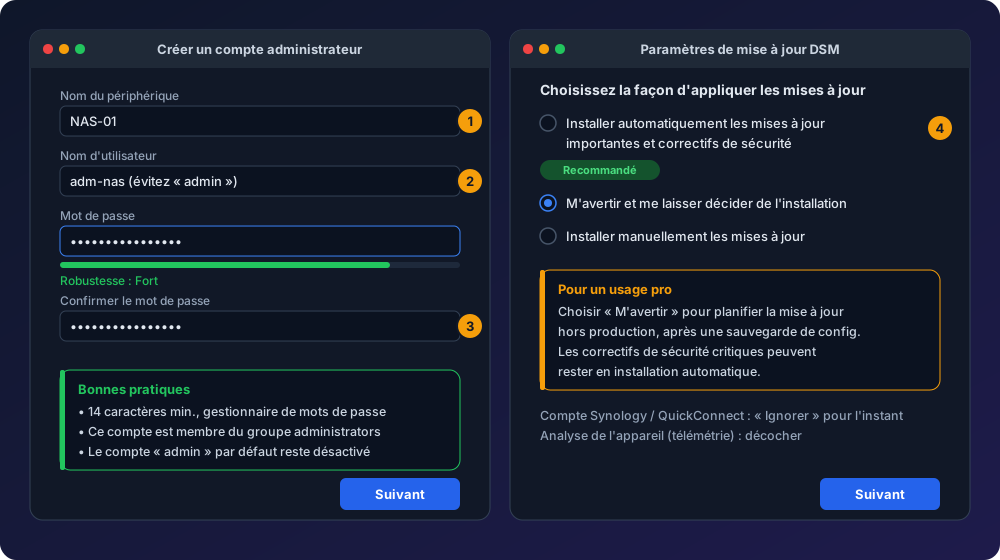
- Nom du périphérique :
NAS-01(court, sans espace ni accent : il sert de nom NetBIOS et d'hôte). - Nom d'utilisateur : un nom personnalisé (
adm-nas). DSM 7 désactive le compteadminpar défaut : ne le réactivez pas. - Mot de passe : 14 caractères minimum, généré et stocké dans le gestionnaire de mots de passe.
- Options de mise à jour : en environnement de production, choisir M'avertir et me laisser décider (les mises à jour seront planifiées hors heures ouvrées, après une sauvegarde de configuration).
- Compte Synology : peut être ignoré à ce stade ; il sera lié au étape 7 (indispensable pour synology.me et QuickConnect).
- Analyse de l'appareil (télémétrie) : décocher.
- Terminer : le bureau DSM s'affiche. Ignorer pour l'instant la proposition de créer un volume, nous le ferons proprement au étape 4.
¶ Étape 3 — Configurer le réseau
¶ Adresse IP fixe
-
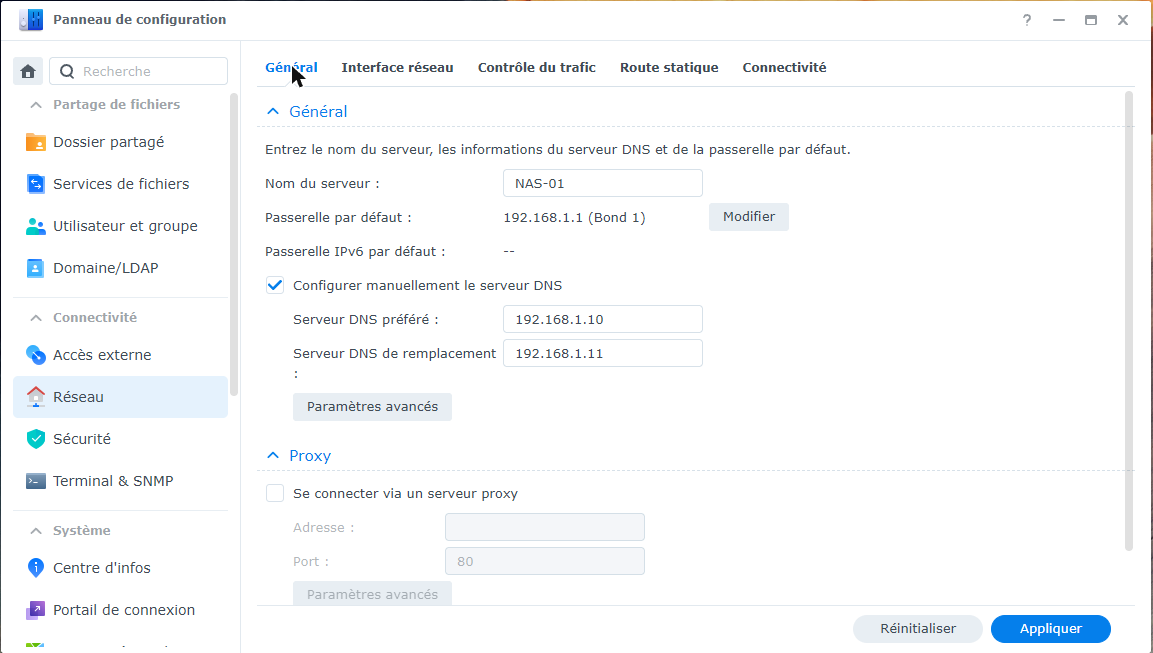
Panneau de configuration › Réseau › Général : renseigner le Nom du serveur (
NAS-01), cocher Configurer manuellement le serveur DNS et saisir les DNS internes (préféré et de remplacement). La passerelle par défaut se change avec le bouton Modifier. -
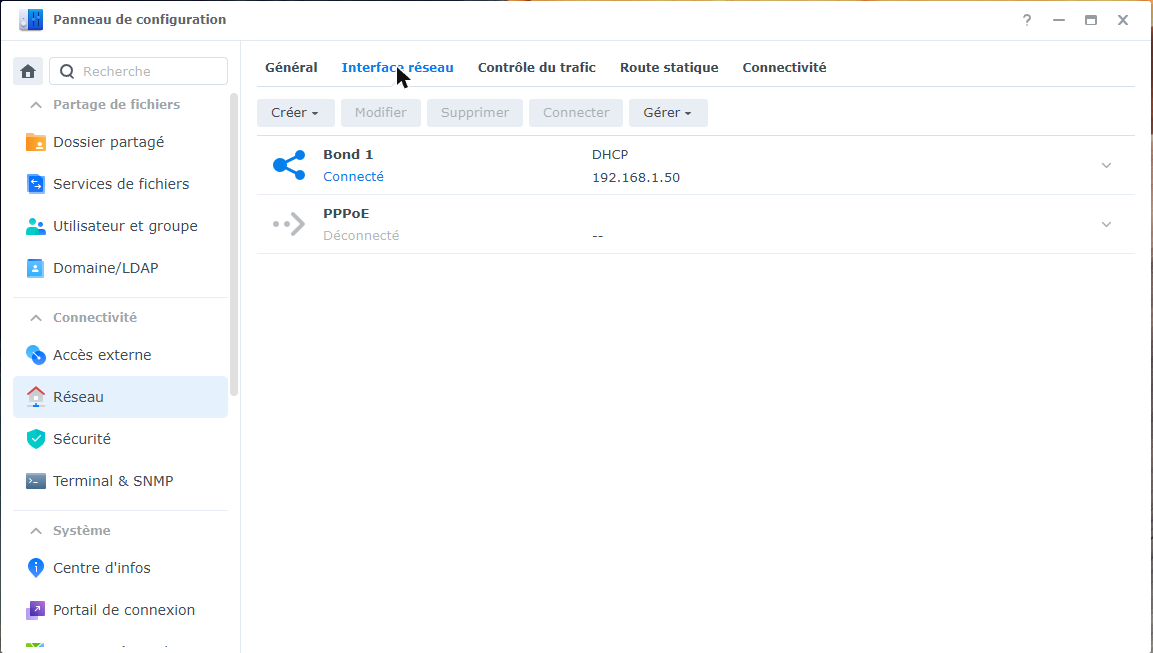
Onglet Interface réseau : sélectionner l'interface (LAN 1, ou Bond 1 si les ports sont agrégés), puis Modifier.
-
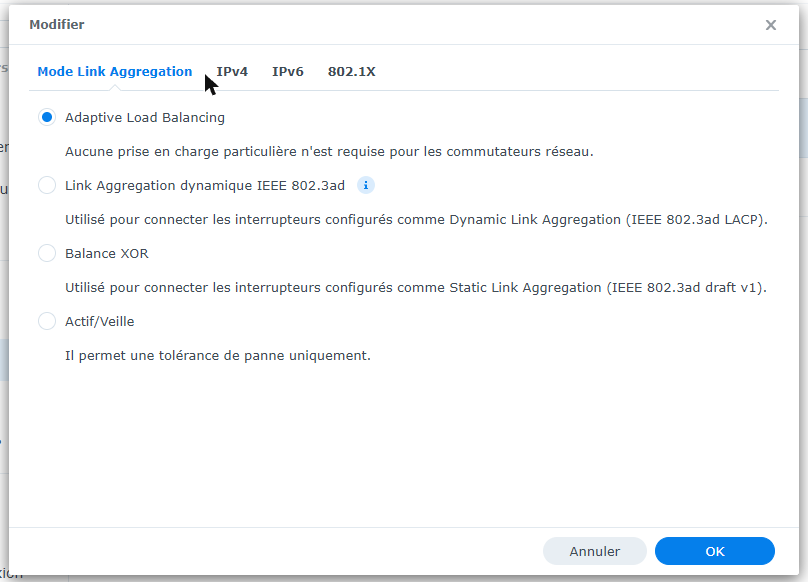
Onglet Mode Link Aggregation (uniquement pour un bond) : Adaptive Load Balancing (aucune configuration du switch) ou Link Aggregation dynamique IEEE 802.3ad (LACP) si le switch est configuré en LACP.
-
Onglet IPv4 : par défaut l'interface est en DHCP.
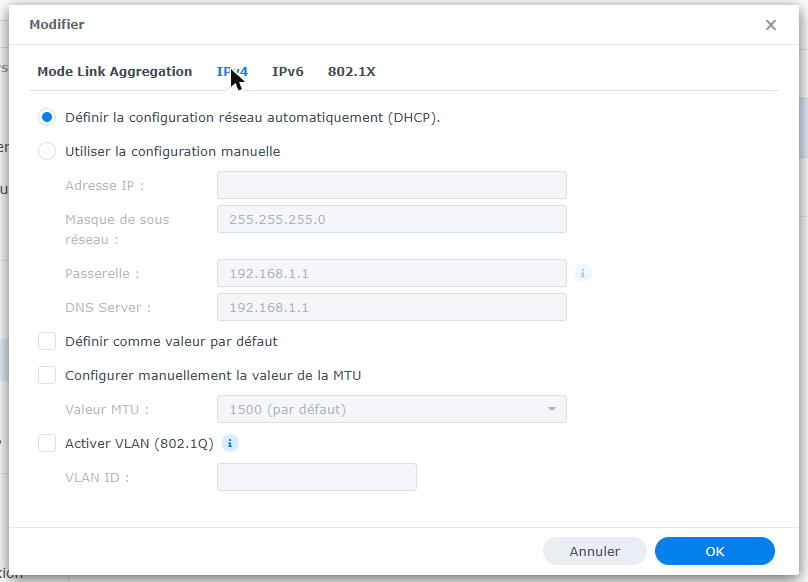
-
Choisir Utiliser la configuration manuelle et saisir l'adresse IP (
192.168.1.50), le masque (255.255.255.0), la passerelle (192.168.1.1) et le DNS (192.168.1.1).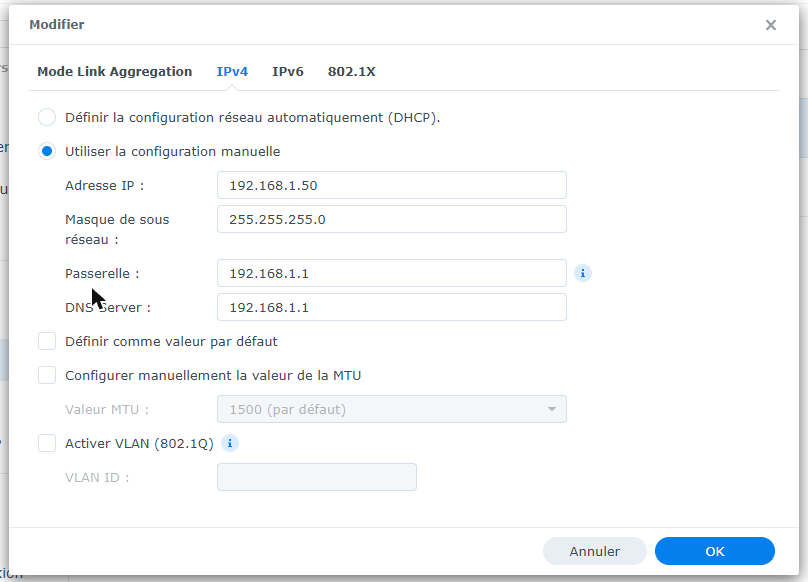
-
Laisser la MTU par défaut (1500) sauf si tout le réseau gère les trames Jumbo ; n'activer le VLAN (802.1Q) que si le port du switch est configuré en tagged.
-
OK, puis se reconnecter sur la nouvelle adresse (
https://192.168.1.50:5001, ou le port personnalisé défini à l'étape 6).
Alternative : créer une réservation DHCP sur la box/serveur DHCP pour l'adresse MAC du NAS. Dans tous les cas, exclure l'adresse de la plage DHCP pour éviter les conflits.
¶ Paramètres complémentaires
| Réglage | Chemin | Valeur recommandée |
|---|---|---|
| Nom d'hôte, DNS | Réseau › Général | NAS-01, DNS internes ; cocher Configurer manuellement le serveur DNS |
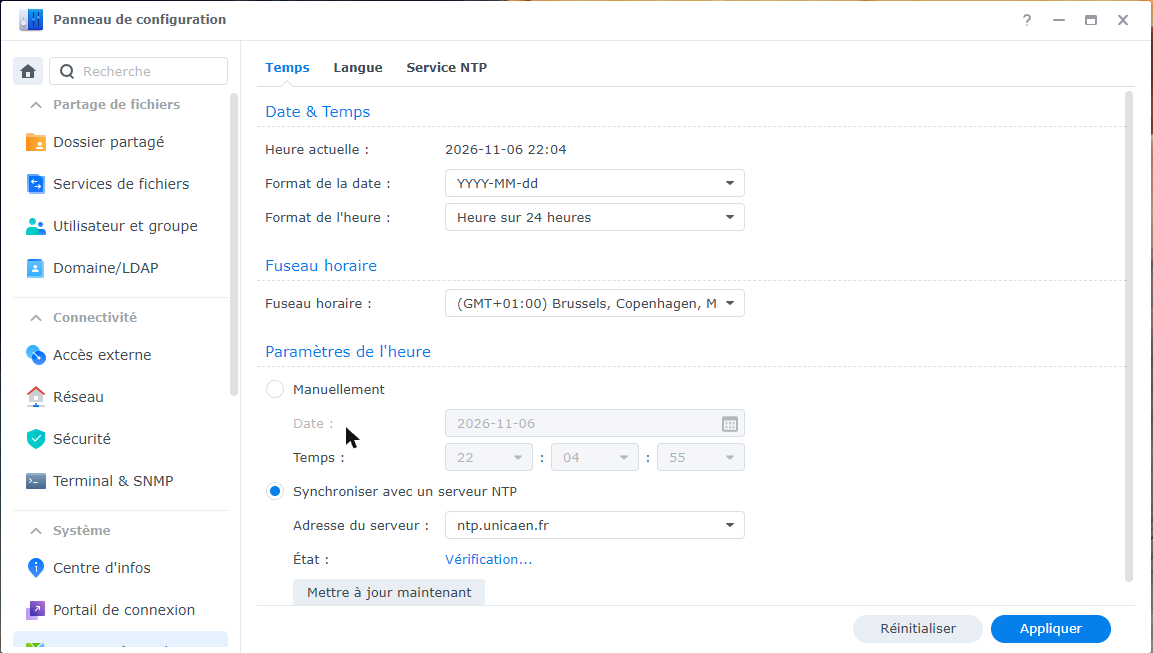
| Heure / NTP | Options régionales › Temps | Synchroniser avec un serveur NTP : fr.pool.ntp.org ou le DC ; fuseau (GMT+01:00) Brussels, Copenhagen, Madrid, Paris |
| Agrégation de liens | Réseau › Interface réseau › Créer › Créer un Bond | Adaptive Load Balancing (aucune config du switch) ou IEEE 802.3ad (LACP) si le switch le gère |
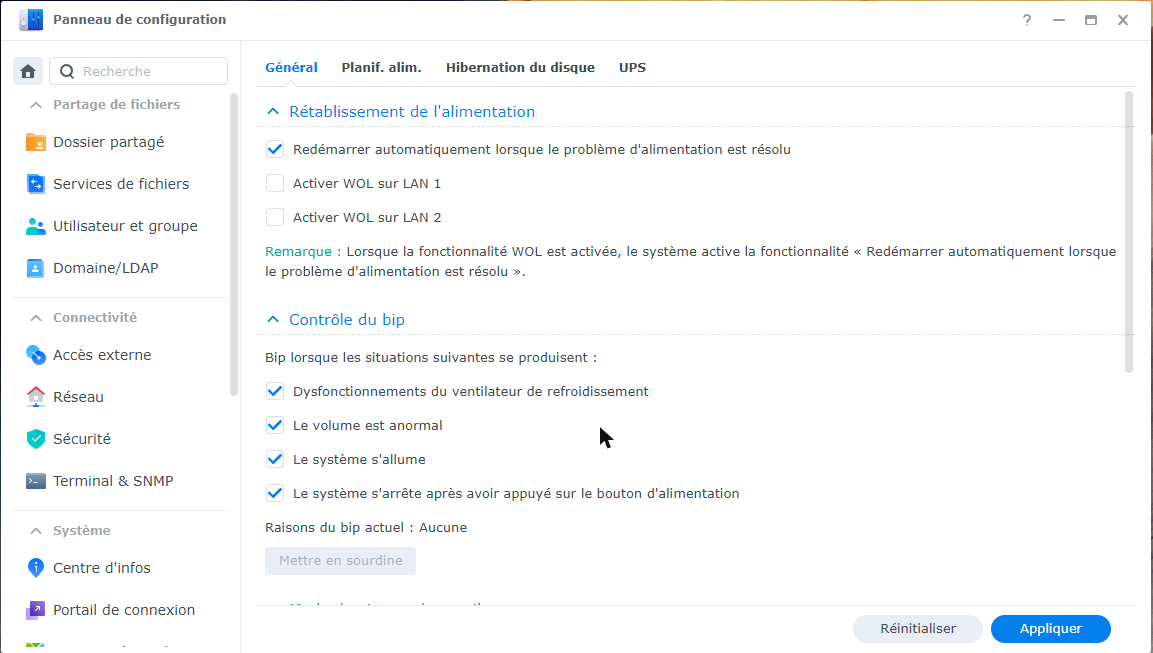
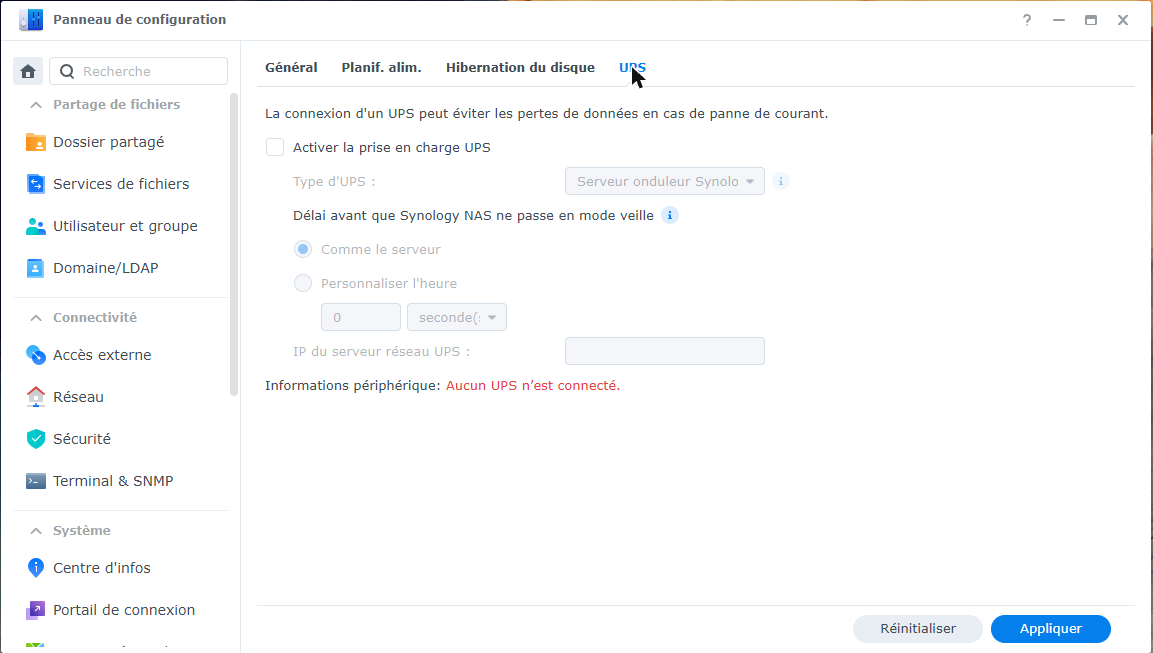
| Restauration après coupure | Matériel et alimentation › Général | Cocher Redémarrer automatiquement lorsque le problème d'alimentation est résolu |
| Onduleur | Matériel et alimentation › UPS | Activer la prise en charge UPS, choisir le Type d'UPS (USB, SNMP ou serveur réseau), puis Délai avant que le NAS passe en mode veille (ex. 5 min sur batterie) |
Heure exacte obligatoire : la double authentification (codes TOTP), les certificats et les journaux en dépendent.
¶ Étape 4 — Créer le stockage
¶ Choisir le type de RAID
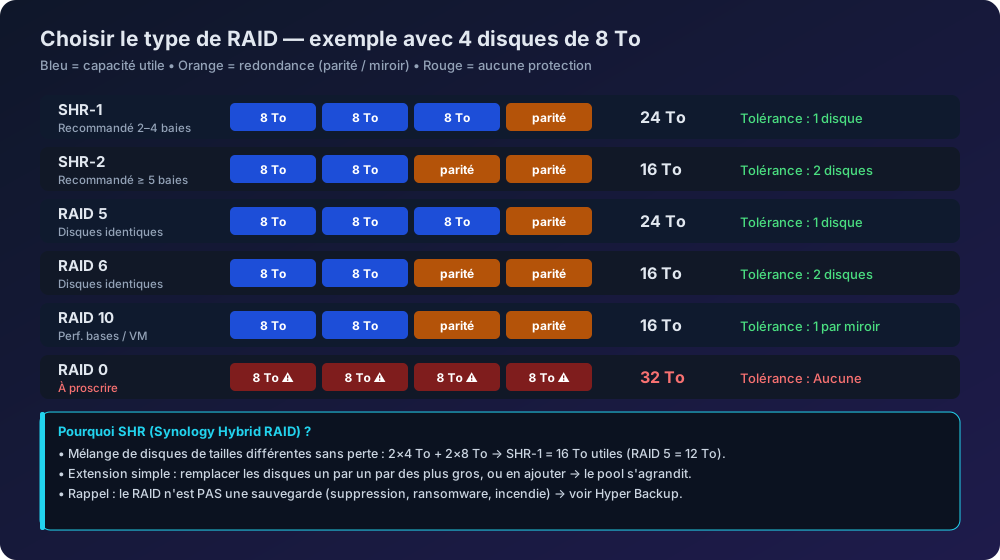
| Type | Disques min. | Tolérance | Usage conseillé |
|---|---|---|---|
| SHR-1 | 2 | 1 disque | Choix par défaut pour 2 à 4 baies, disques de tailles variées |
| SHR-2 | 4 | 2 disques | 5 baies et plus, gros disques (reconstruction longue) |
| RAID 5 | 3 | 1 disque | Disques identiques, modèles sans SHR |
| RAID 6 | 4 | 2 disques | Grosses volumétries, sécurité renforcée |
| RAID 10 | 4 | 1 par miroir | Performances (bases de données, VM) |
| RAID 0 / Basic / JBOD | 1 | Aucune | À proscrire pour des données de production |
Le RAID n'est pas une sauvegarde. Il protège contre la panne d'un disque, pas contre une suppression, un ransomware, un vol ou un incendie → voir l'étape 9 Hyper Backup et Snapshots.
¶ Créer le pool et le volume
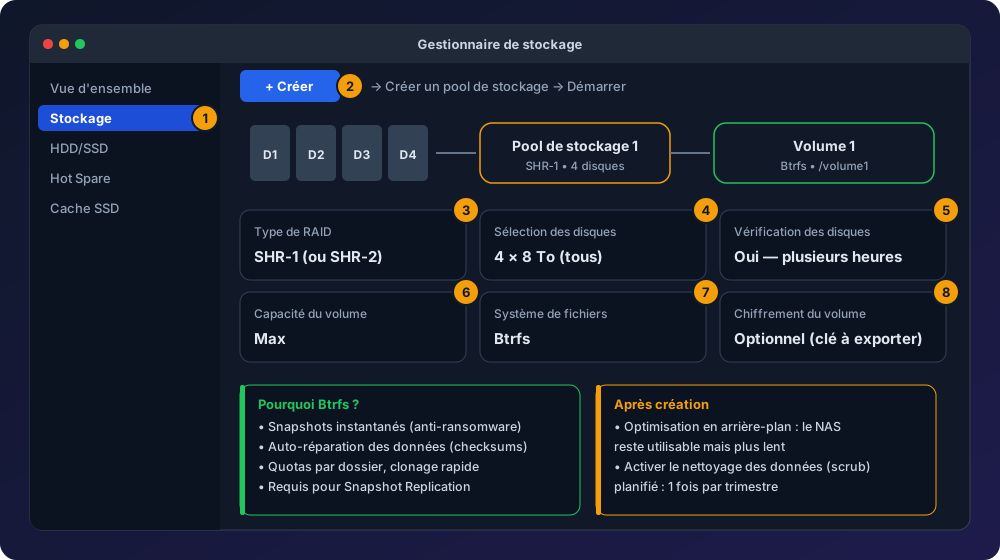
- Ouvrir Gestionnaire de stockage › Stockage › Créer › Créer un pool de stockage › Démarrer.
- Type de RAID : SHR-1 (ou SHR-2 selon le tableau ci-dessus).
- Sélection des disques : cocher tous les disques. Ignorer l'avertissement de compatibilité uniquement si les disques sont reconnus NAS/CMR.
- Vérification des disques : Oui (test de surface, plusieurs heures, mais détecte les disques défectueux dès le départ).
- Capacité du volume : Max.
- Système de fichiers : Btrfs (snapshots, auto-réparation, quotas — requis pour Snapshot Replication).
- Chiffrement : optionnel. S'il est activé, exporter la clé de récupération et la conserver hors du NAS ; sans elle, les données sont irrécupérables.
- Appliquer. Le volume est utilisable immédiatement, l'optimisation se poursuit en arrière-plan.
¶ Maintenance automatique des disques
- Nettoyage des données (scrubbing) : Gestionnaire de stockage › Stockage › Pool 1 › ⋯ › Planifier le nettoyage des données → tous les 3 mois, la nuit.
- Tests S.M.A.R.T. : Gestionnaire de stockage › HDD/SSD › Paramètres › Tests S.M.A.R.T. planifiés → test rapide mensuel, étendu trimestriel.
- Hot Spare (≥ 5 baies) : réserver un disque de secours qui remplace automatiquement un disque défaillant.
- Activer Taux de remplissage : alerte à 80 %, critique à 90 % (Btrfs n'aime pas les volumes pleins).
¶ Étape 5 — Mises à jour et sauvegarde de la configuration
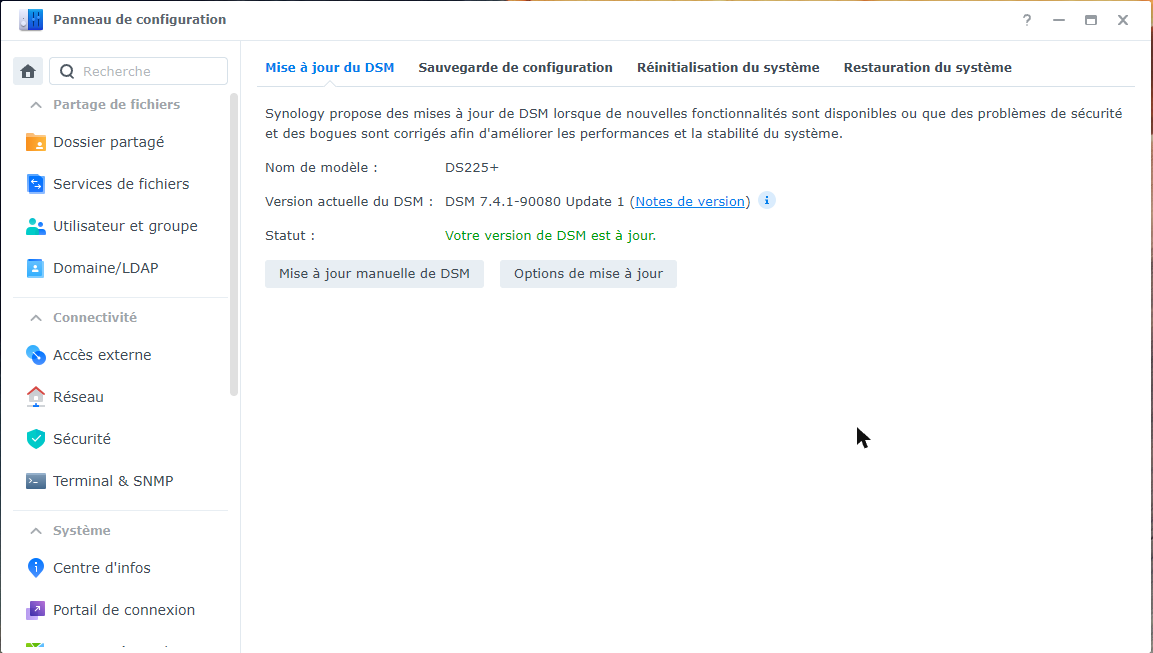
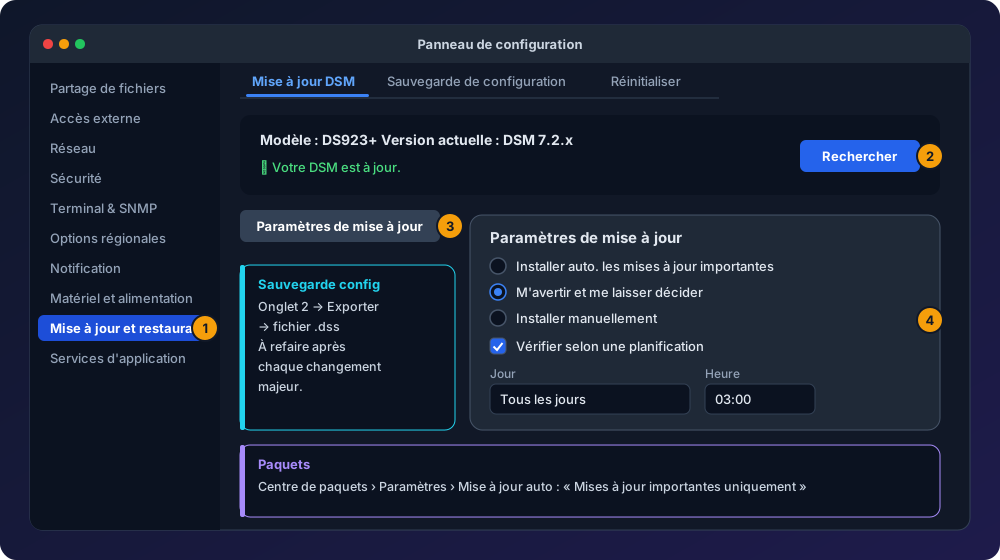
- Panneau de configuration › Mise à jour et restauration › Mise à jour du DSM : contrôler le statut (Votre version de DSM est à jour) et installer la mise à jour proposée. Sans accès Internet, utiliser Mise à jour manuelle de DSM avec le fichier
.patdu Centre de téléchargement. - Options de mise à jour : M'avertir et me laisser décider, vérification tous les jours à 03:00.
- Onglet Sauvegarde de configuration › Sauvegarder la configuration › Exporter → fichier
.dssà stocker hors du NAS (à refaire après chaque modification importante). - Centre de paquets › Paramètres › Mises à jour auto : Mises à jour importantes uniquement.
Procédure de mise à jour en production : lire les notes de version → vérifier la dernière sauvegarde → exporter la configuration → mettre à jour hors heures ouvrées → contrôler les journaux et services après redémarrage.
¶ Étape 6 — Sécuriser le NAS
¶ Conseiller de sécurité
- Ouvrir Conseiller de sécurité (application préinstallée) › Paramètres avancés.
- Choisir la liste de vérification Pour le travail ou l'entreprise.
- Planifier une analyse quotidienne et corriger chaque point signalé (rouge puis orange).
¶ Comptes et mots de passe
| Action | Chemin |
|---|---|
| Vérifier que admin et guest sont désactivés | Utilisateur et groupe › Utilisateur |
| Imposer des mots de passe forts (≥ 12 car., majuscules, chiffres, spéciaux, pas le nom d'utilisateur) | Utilisateur et groupe › Avancé › Règles de mot de passe |
| Créer un 2ᵉ compte administrateur nominatif (secours) | Utilisateur et groupe › Créer |
| Comptes de service séparés (sauvegarde, applications) sans droits admin | Utilisateur et groupe › Créer |
¶ Double authentification (2FA)
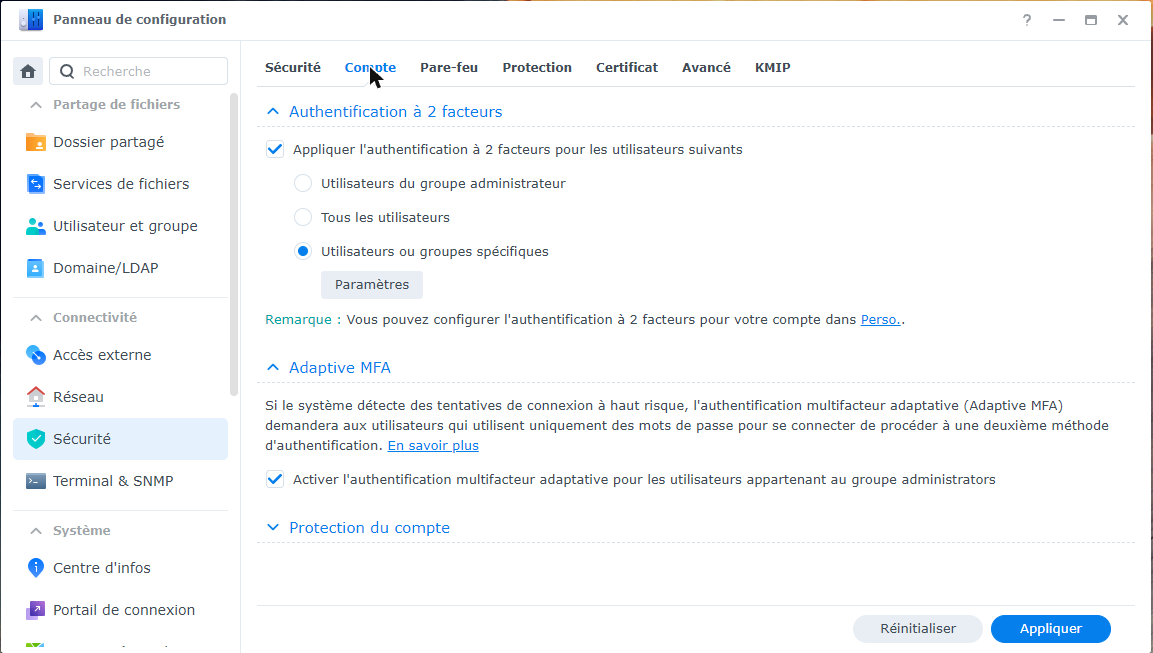
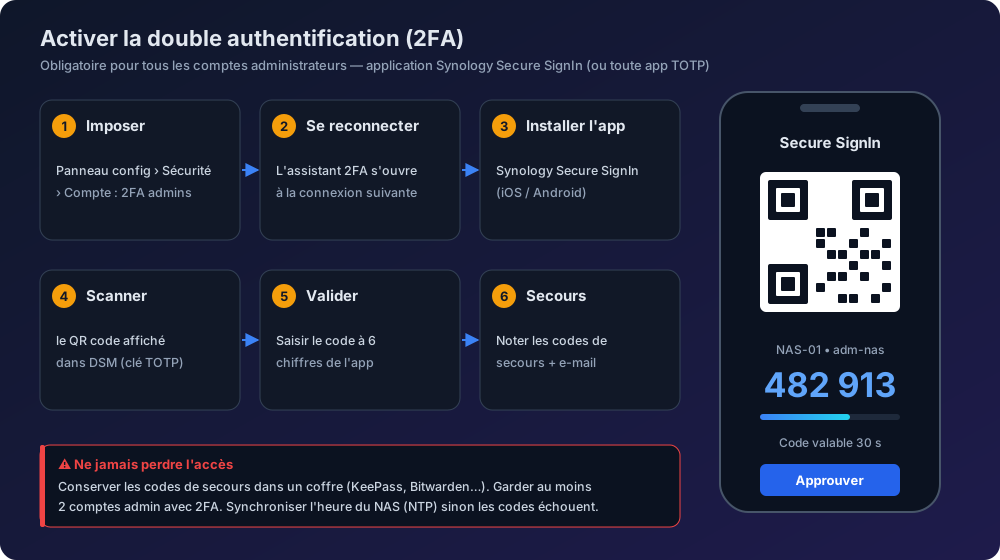
- Panneau de configuration › Sécurité › Compte › section Authentification à 2 facteurs.
- Cocher Appliquer l'authentification à 2 facteurs pour les utilisateurs suivants puis choisir Utilisateurs du groupe administrateur (idéalement Tous les utilisateurs, ou Utilisateurs ou groupes spécifiques + Paramètres).
- Section Adaptive MFA (DSM 7.4) : cocher Activer l'authentification multifacteur adaptative pour les utilisateurs appartenant au groupe administrateurs — un 2ᵉ facteur est exigé en cas de connexion jugée à risque.
- Installer Synology Secure SignIn (ou toute application TOTP : Microsoft/Google Authenticator…) sur le téléphone.
- Se déconnecter puis se reconnecter : l'assistant 2FA démarre. Scanner le QR code, saisir le code à 6 chiffres.
- Enregistrer les codes de secours et une adresse e-mail de récupération dans le gestionnaire de mots de passe.
Testez la 2FA avec le second compte admin avant de fermer la session principale. Sans heure NTP correcte, les codes sont refusés.
¶ Blocage automatique et protections
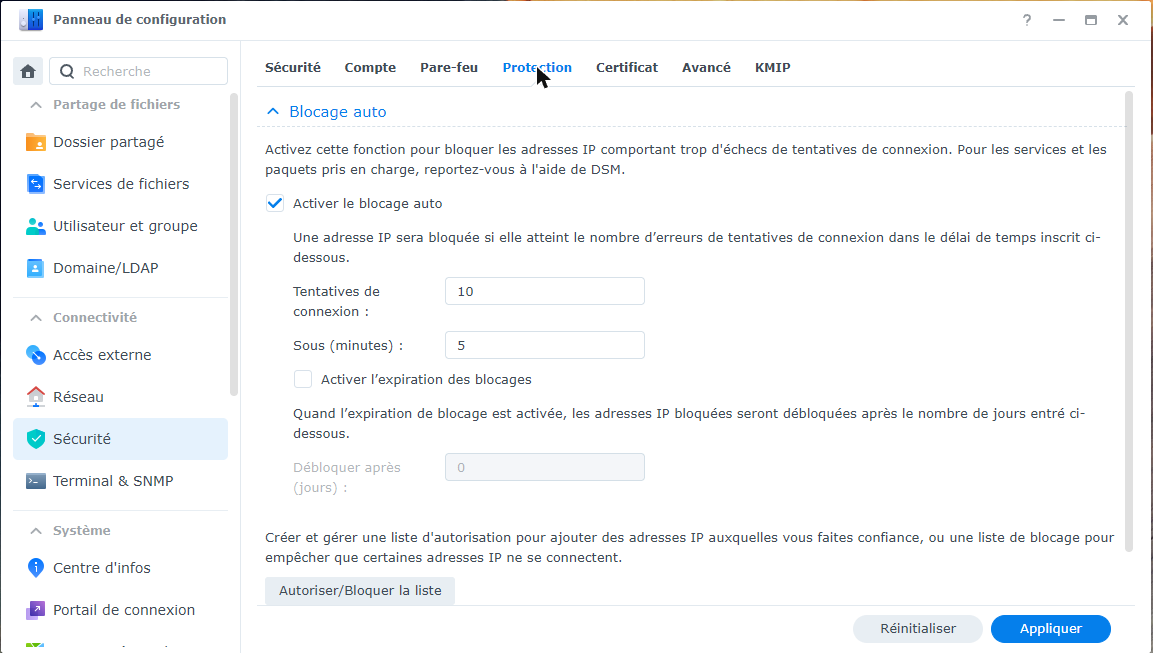
- Sécurité › Protection › Activer le blocage auto : Tentatives de connexion 10, Sous (minutes) 5.
- Cocher Activer l'expiration des blocages et définir Débloquer après (jours) : 30.
- Autoriser/Bloquer la liste : ajouter le sous-réseau du LAN (
192.168.1.0/24) dans la liste d'autorisation pour ne jamais se bloquer soi-même. - Sécurité › Compte › Protection du compte : activer (limite les tentatives depuis des clients non fiables).
- Protection DoS : à activer si l'option est proposée (onglet Avancé selon la version).
¶ Pare-feu
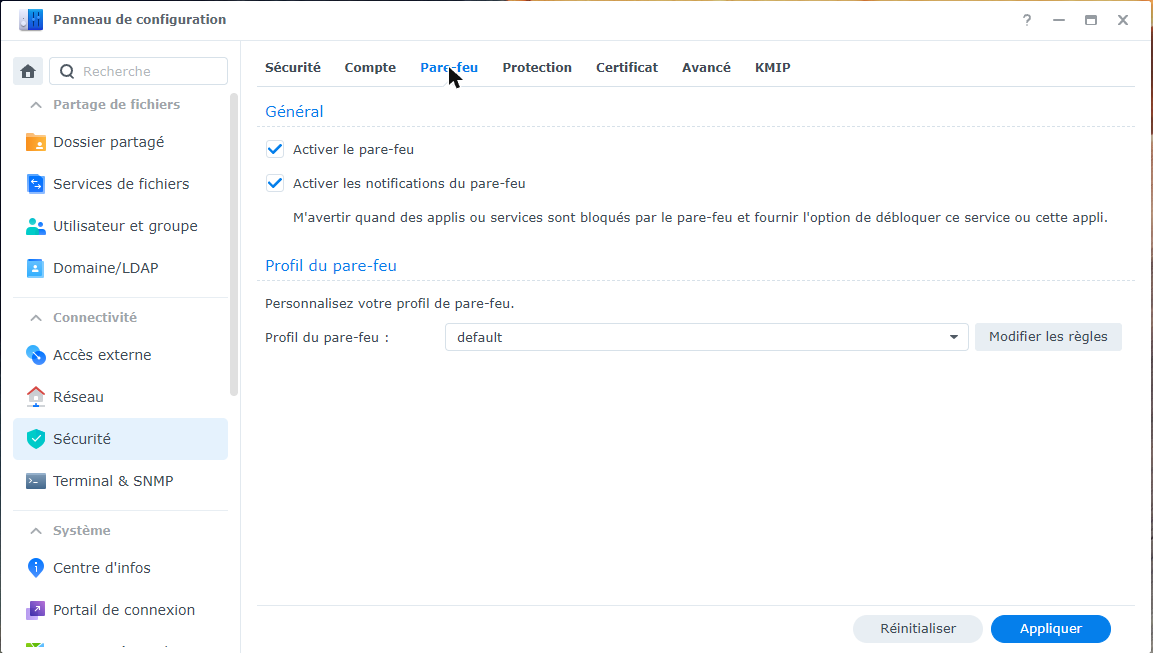
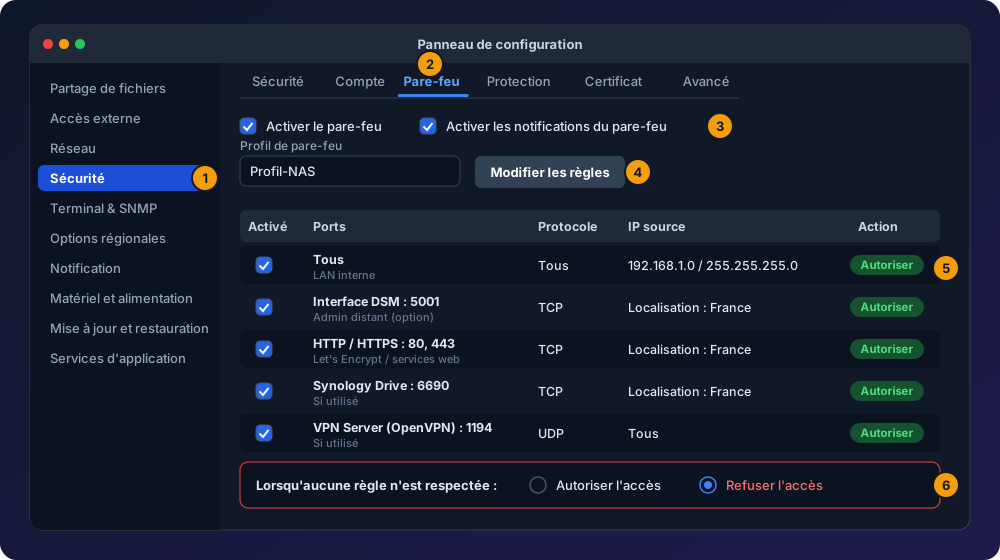
- Sécurité › Pare-feu › cocher Activer le pare-feu et les notifications.
- Profil du pare-feu (
default, ou un profil dédié) › Modifier les règles › sur Toutes les interfaces créer les règles dans cet ordre (la première règle correspondante s'applique) :
| # | Ports | Protocole | Source | Action |
|---|---|---|---|---|
| 1 | Tous | Tous | 192.168.1.0/255.255.255.0 (LAN) |
Autoriser |
| 2 | Interface de gestion (5001) | TCP | Localisation : France | Autoriser (uniquement si DSM doit être joignable via synology.me) |
| 3 | HTTP/HTTPS (80, 443) | TCP | Localisation : France | Autoriser (Let's Encrypt, services web) |
| 4 | Synology Drive (6690) | TCP | Localisation : France | Autoriser (si utilisé) |
| 5 | VPN Server (1194) | UDP | Tous | Autoriser (si utilisé) |
- En bas : Lorsqu'aucune règle n'est respectée : Refuser l'accès.
- Appliquer depuis un poste du LAN (règle 1) pour ne pas perdre l'accès.
¶ Services et portail de connexion
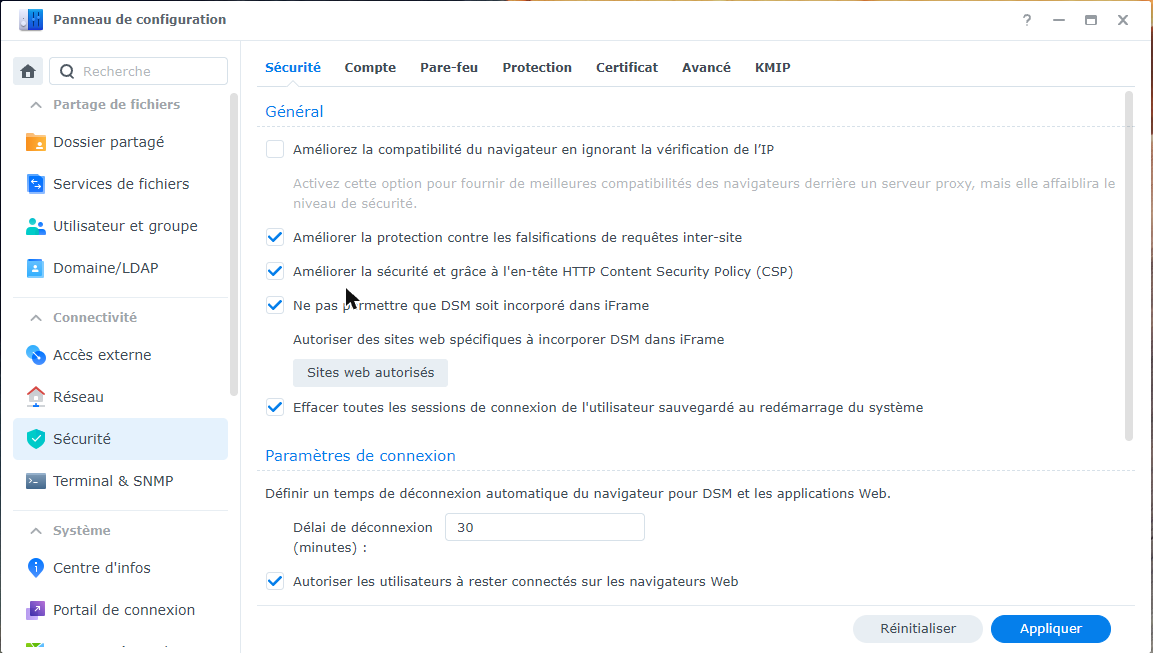
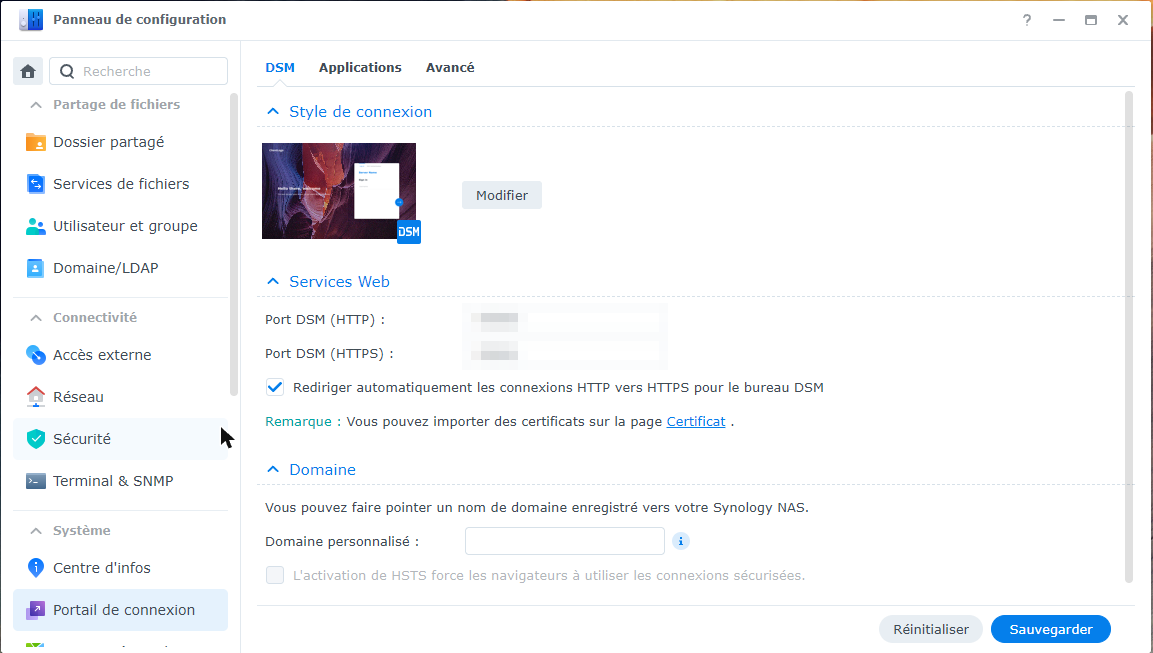
| Réglage | Chemin | Valeur |
|---|---|---|
| $1 | Ports DSM | Portail de connexion › DSM › Services Web |
| HSTS | Portail de connexion › DSM › Domaine | Renseigner le Domaine personnalisé, puis cocher HSTS (grisé tant qu'aucun domaine n'est défini) ; certificat valide requis (étape 7) |
| Délai de déconnexion | Sécurité › Sécurité › Paramètres de connexion | Délai de déconnexion (minutes) : 15 |
| SSH / Telnet | Terminal & SNMP | Désactivés (activer SSH temporairement si besoin, port non standard, jamais exposé sur Internet) |
| SNMP | Terminal & SNMP › SNMP | Uniquement si supervision, en SNMPv3 |
| Services inutilisés | Services de fichiers, Centre de paquets | Désactiver AFP, FTP, WebDAV… non utilisés ; désinstaller les paquets inutiles |
Ne jamais rediriger les ports 5000 (HTTP), 22 (SSH), 445/139 (SMB) ou 873 (rsync) depuis Internet.
¶ Étape 7 — Accès distant : synology.me et QuickConnect
¶ Lier un compte Synology
Panneau de configuration › Compte Synology › se connecter (ou créer un compte) avec une adresse générique de l'entreprise (it@exemple.fr), protégée elle aussi par 2FA. Ce compte porte le nom DDNS, l'ID QuickConnect et les alertes Synology.
¶ Nom DDNS synology.me
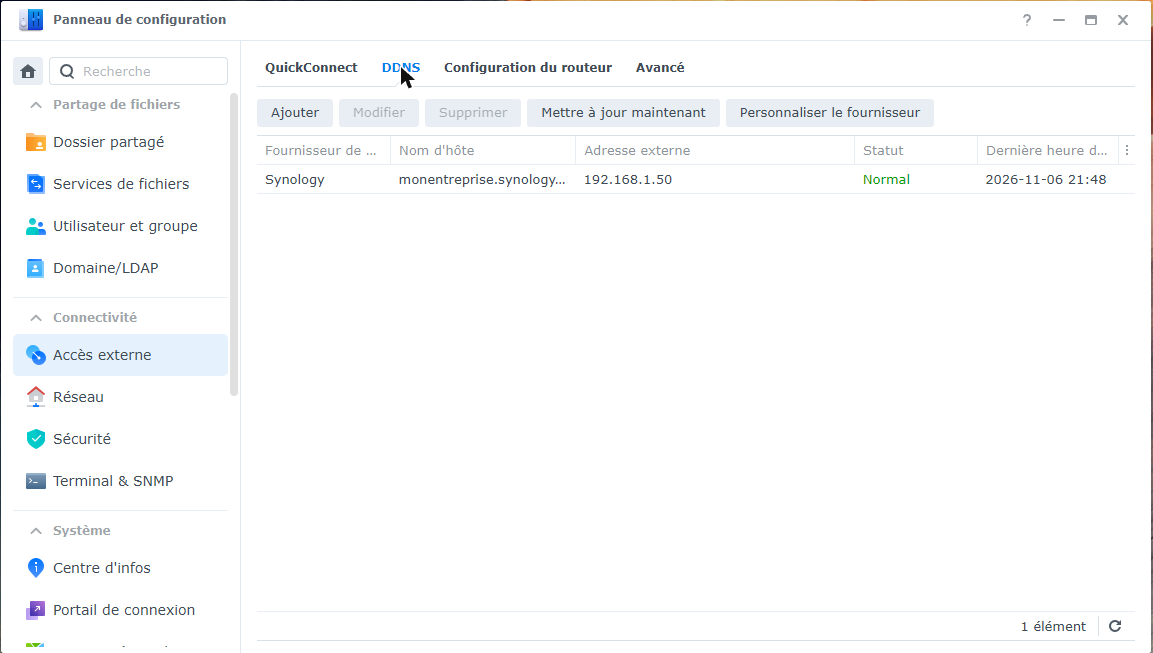
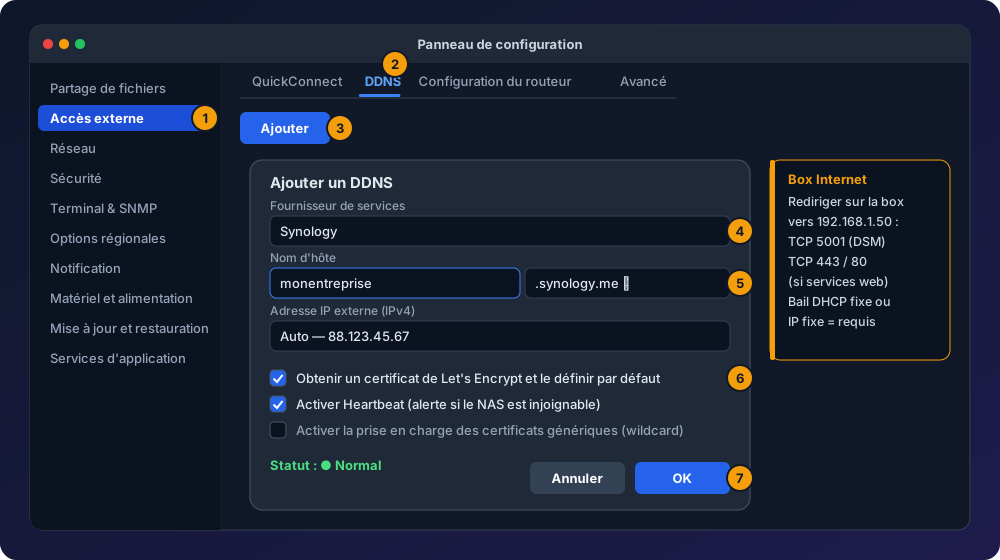
- Panneau de configuration › Accès externe › DDNS › Ajouter.
- Fournisseur de services : Synology.
- Nom d'hôte :
monentreprise+ domaine.synology.me(vérifier la disponibilité). - Adresse IP externe : Auto.
- Cocher Obtenir un certificat de Let's Encrypt et le définir par défaut et Activer Heartbeat (e-mail si le NAS devient injoignable).
- OK → le statut doit passer à Normal.
¶ Redirection de ports sur la box
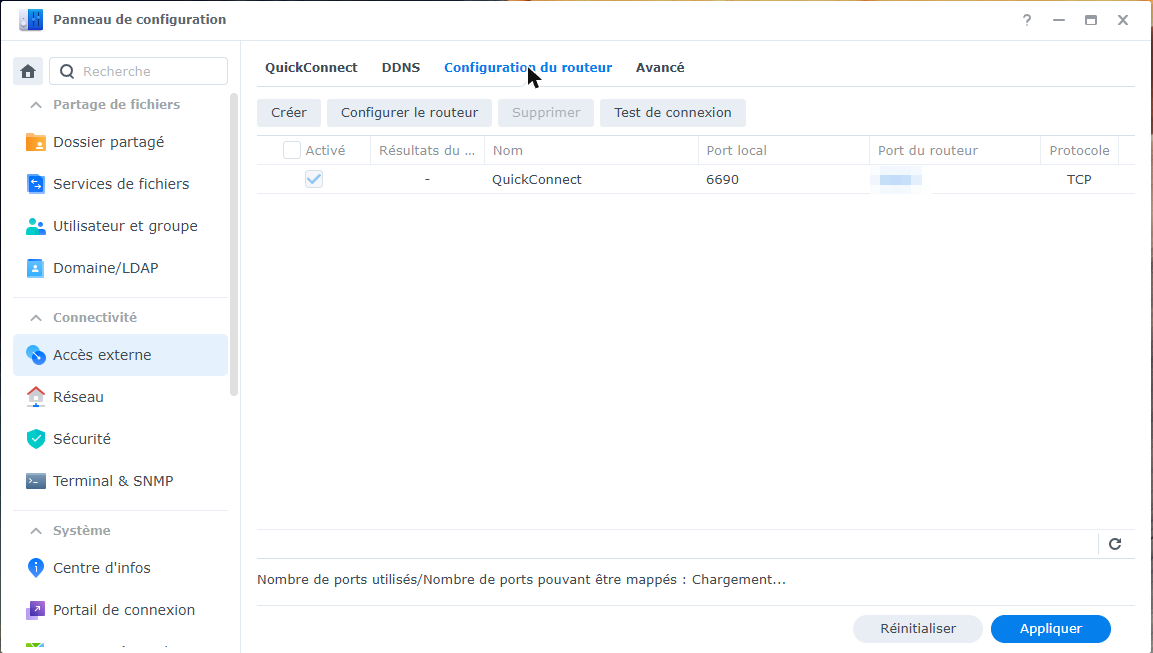
L'onglet Configuration du routeur peut créer des redirections automatiques (UPnP / NAT-PMP, bouton Configurer le routeur) et les vérifier avec Test de connexion. En production, préférer des règles manuelles et désactiver l'UPnP de la box.
Sur l'interface de la box / du routeur, créer uniquement les règles nécessaires vers 192.168.1.50 :
| Port externe | Port interne | Protocole | Usage | Recommandation |
|---|---|---|---|---|
| 5001 | 5001 | TCP | DSM en HTTPS | Seulement si administration distante sans VPN (2FA + pare-feu géo obligatoires) |
| 443 | 443 | TCP | Web Station, portails | Selon besoin |
| 80 | 80 | TCP | Validation Let's Encrypt (domaine perso) | Selon besoin |
| 6690 | 6690 | TCP | Synology Drive Client | Selon besoin |
| 1194 | 1194 | UDP | OpenVPN (VPN Server) | Recommandé à la place de 5001 |
Tester : depuis un smartphone en 4G, ouvrir
https://monentreprise.synology.me:5001→ le cadenas doit être valide, la page de connexion DSM s'afficher et la 2FA être demandée.
¶ Certificat Let's Encrypt
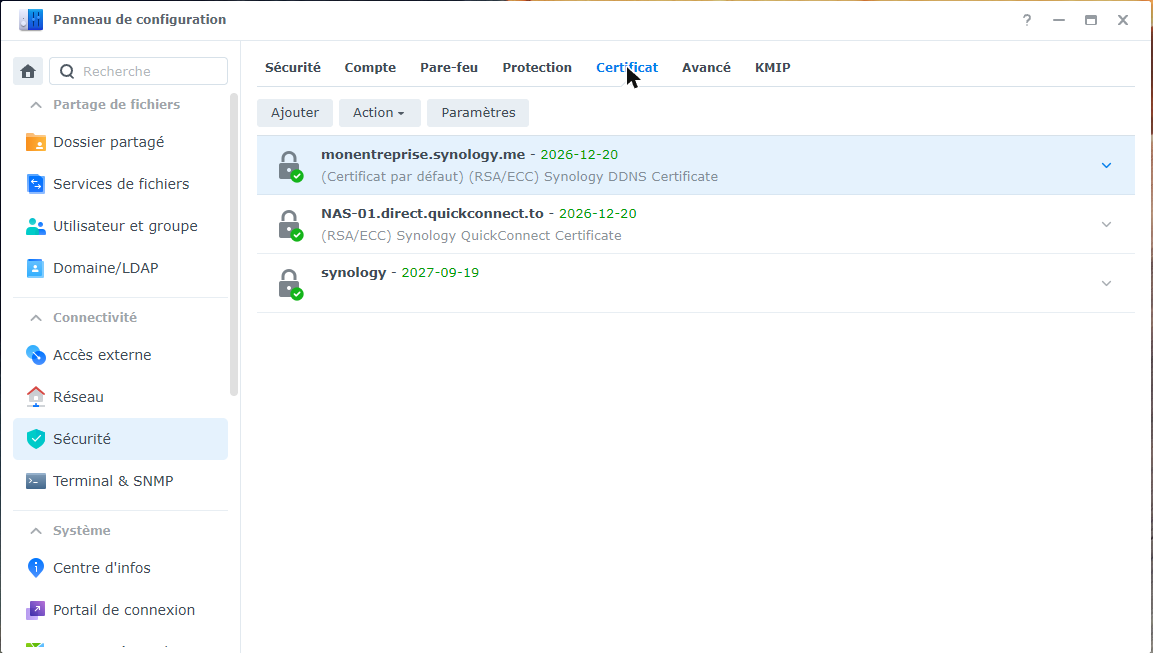
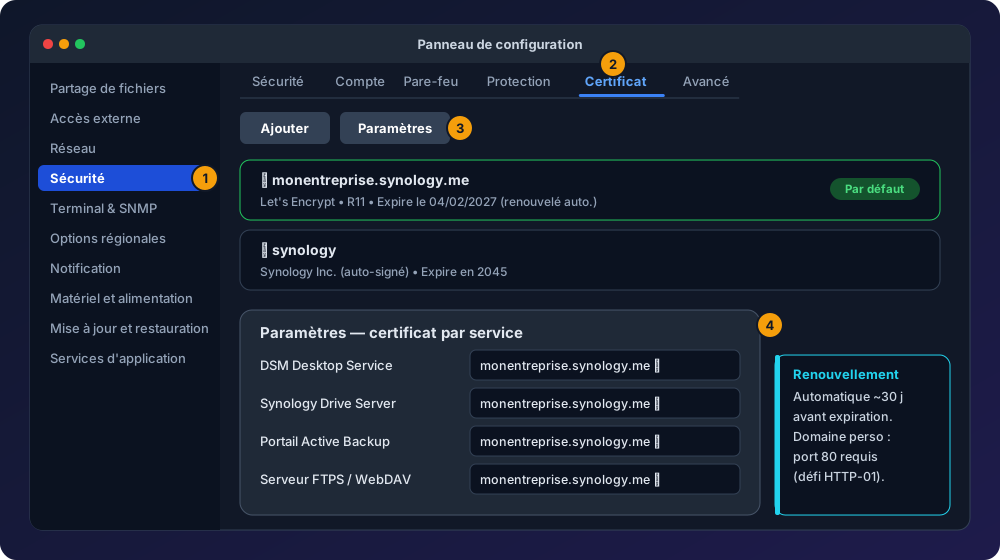
- Sécurité › Certificat : vérifier que le certificat
monentreprise.synology.me(Let's Encrypt) est marqué Par défaut. - Paramètres : associer ce certificat à chaque service (DSM, Synology Drive, Active Backup, FTPS/WebDAV…).
- Le renouvellement est automatique environ 30 jours avant l'expiration (90 jours de validité). Pour un domaine personnalisé, le port 80 doit rester joignable pendant la validation.
- Activer ensuite HSTS (étape 6).
¶ QuickConnect
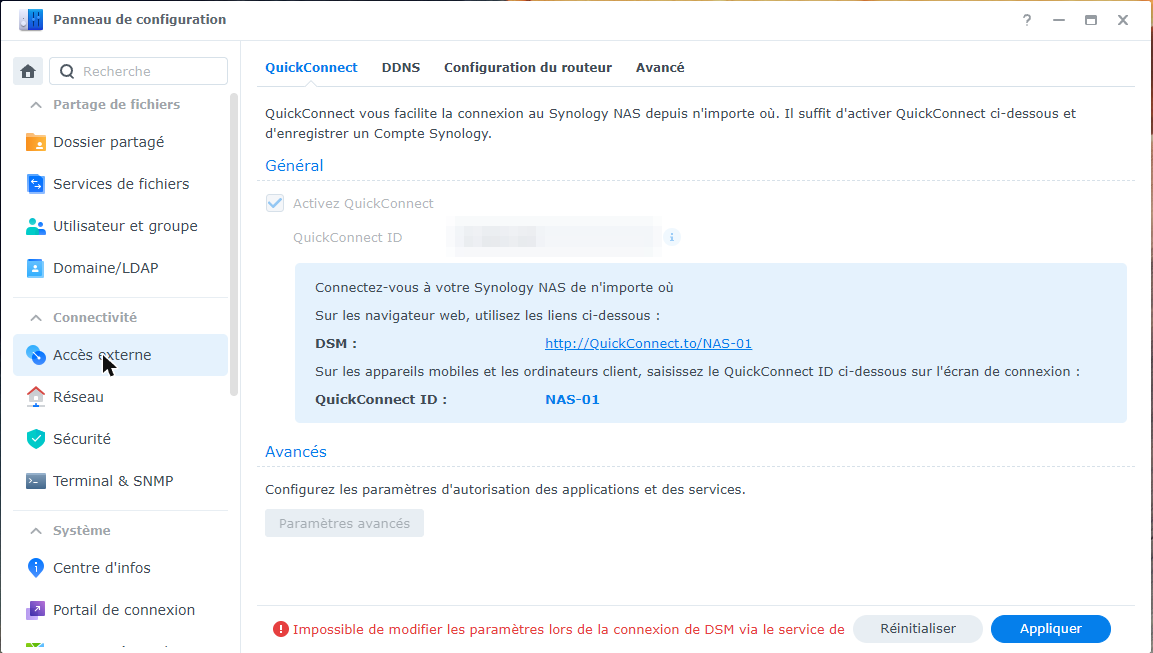
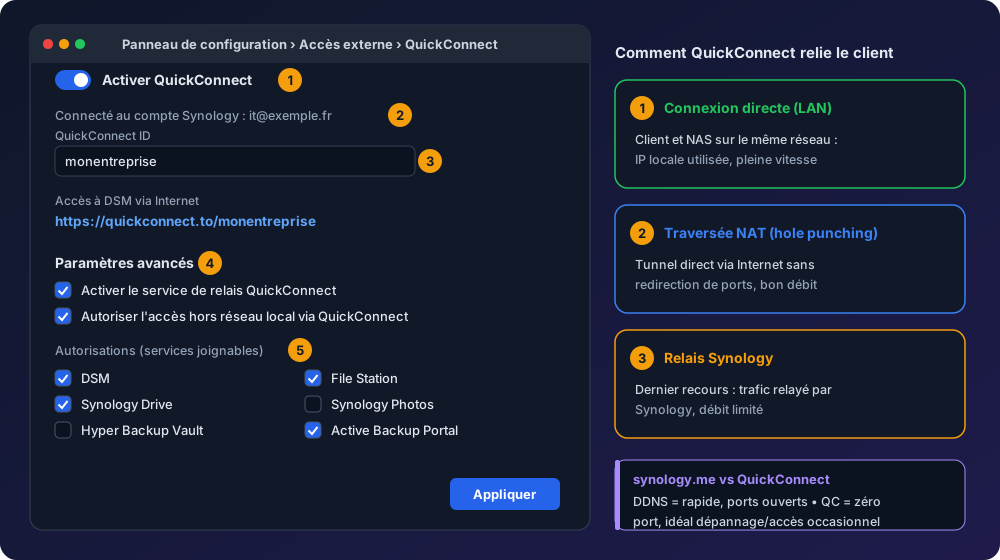
- Panneau de configuration › Accès externe › QuickConnect.
- Cocher Activer QuickConnect (le compte Synology est requis).
- QuickConnect ID :
monentreprise→ accès viahttps://quickconnect.to/monentreprise. - Paramètres avancés : laisser le service de relais actif ; dans Autorisations, ne cocher que les services réellement utilisés (DSM, File Station, Synology Drive, Active Backup Portal…).
- Appliquer.
À savoir : quand on est connecté à DSM via QuickConnect, les paramètres QuickConnect sont verrouillés (message « Impossible de modifier les paramètres lors de la connexion de DSM via le service de QuickConnect »). Pour les modifier, se connecter depuis le LAN ou via le nom DDNS.
¶ Quel accès choisir ?
| Critère | synology.me (DDNS) | QuickConnect | VPN Server |
|---|---|---|---|
| Ports à ouvrir | Oui | Aucun | 1 (UDP 1194) |
| Performances | Excellentes | Bonnes à faibles (relais) | Excellentes |
| Surface d'attaque | Moyenne | Faible | Très faible |
| Usage idéal | Applications mobiles, Drive, services web | Dépannage, accès ponctuel, box sans redirection | Administration, accès complet au LAN |
Recommandation pro : administrer DSM via VPN ou QuickConnect, et n'exposer via synology.me que les services métiers indispensables (Drive, portails), protégés par 2FA, blocage auto et pare-feu géographique.
¶ Étape 8 — Alertes par e-mail
¶ Configurer le serveur SMTP
-
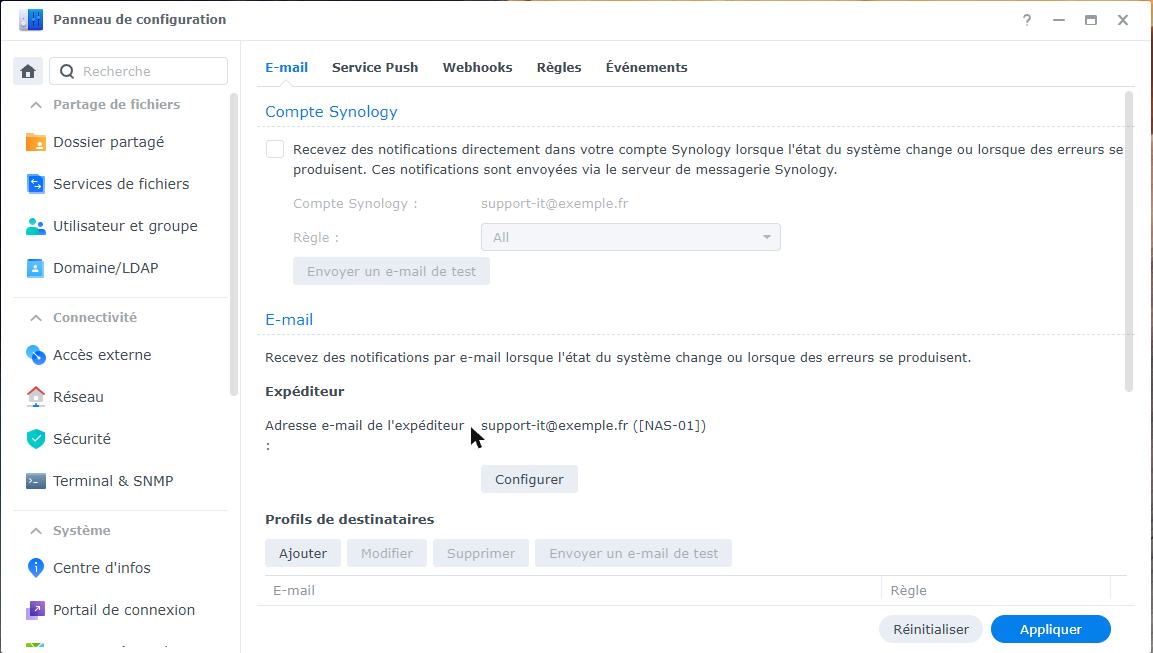
Panneau de configuration › Notification, onglet E-mail (les autres onglets : Service Push, Webhooks, Règles, Événements).
-
Deux possibilités pour l'envoi :
- Compte Synology : cocher Recevez ces notifications directement dans votre compte Synology — envoi via le serveur de messagerie Synology, sans configurer de SMTP (simple, mais dépend de Synology) ;
- E-mail (SMTP de l'entreprise) : section Expéditeur › bouton Configurer.
-
Dans la fenêtre Configurer l'expéditeur :
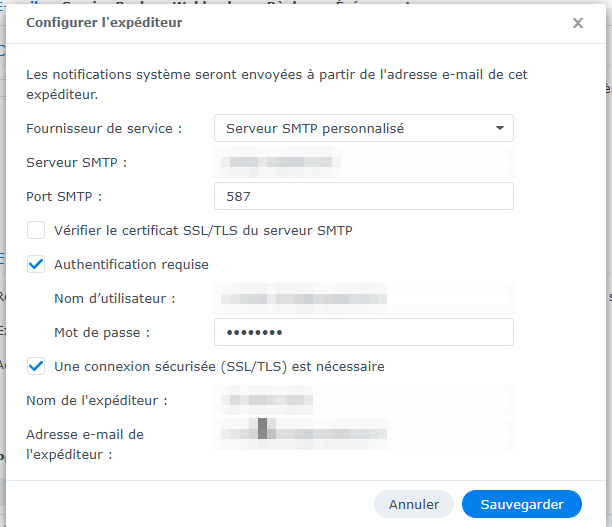
- Fournisseur de service : Serveur SMTP personnalisé (ou Gmail / Outlook pour une connexion OAuth sans mot de passe stocké) ;
- Serveur SMTP et Port SMTP : par exemple
smtp.exemple.fret 587 (STARTTLS) ou 465 (SSL) ; - Vérifier le certificat SSL/TLS du serveur SMTP : cocher si le certificat est valide (recommandé) ;
- Authentification requise : renseigner le nom d'utilisateur et le mot de passe d'une boîte dédiée aux alertes ;
- cocher Une connexion sécurisée (SSL/TLS) est nécessaire ;
- Nom de l'expéditeur (ex.
NAS-01) et Adresse e-mail de l'expéditeur (ex.nas-alert@exemple.fr) ; - Sauvegarder.
-
Profils de destinataires › Ajouter : saisir
support-it@exemple.fret la règle associée, puis Envoyer un e-mail de test et vérifier la réception (et le dossier spam). -
Onglet Règles : les règles All, Warning et Critical regroupent les événements par gravité ; vérifier que la règle utilisée par le profil est appliquée à un canal (une règle sans canal n'envoie rien).
¶ Choisir les événements
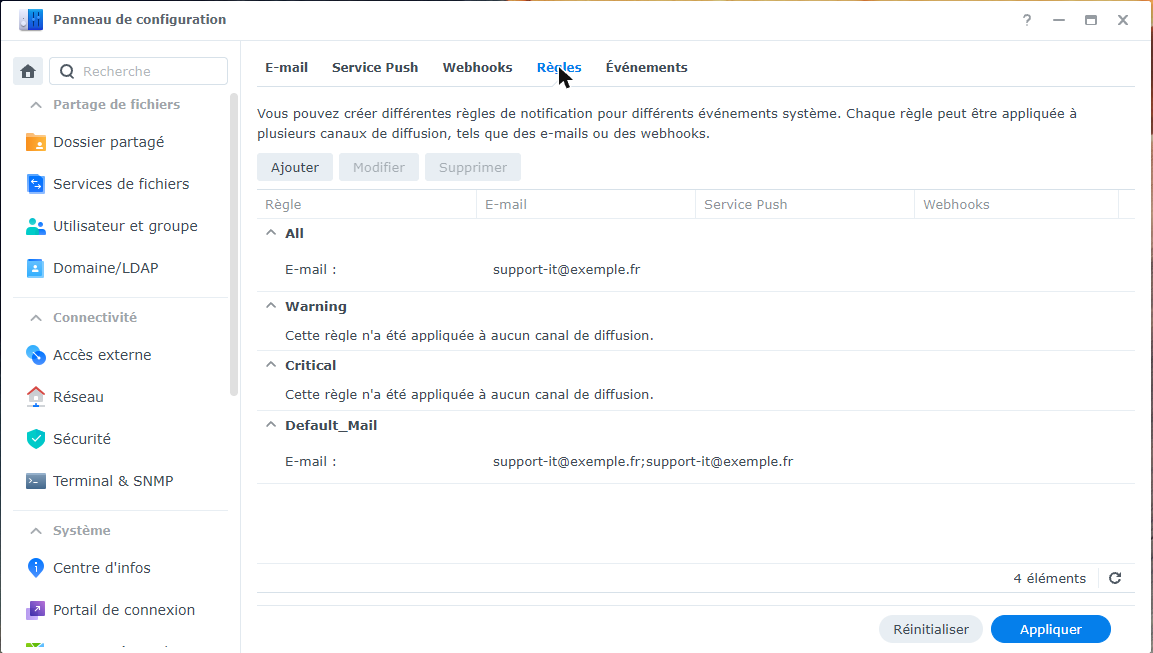
Les onglets Événements (quels événements déclenchent une notification) et Règles (vers quel canal et quels destinataires) pilotent les alertes. Activer au minimum :
| Catégorie | Événements à activer |
|---|---|
| Stockage | Volume/pool dégradé ou en panne, disque défaillant, erreur S.M.A.R.T., espace faible (90 %) |
| Sauvegarde | Échec/succès des tâches Hyper Backup, Snapshot Replication, Active Backup |
| Sécurité | IP bloquée, connexion d'un administrateur, échec de connexion, résultat du Conseiller de sécurité |
| Matériel | Panne de courant / passage sur onduleur, température élevée, panne de ventilateur |
| Système | Redémarrage inattendu, nouvelle mise à jour DSM disponible |
¶ Compléments utiles
- Service push : lier le compte Synology et installer l'application DS finder (ou Active Insight) pour recevoir les alertes critiques sur smartphone.
- Heartbeat DDNS (étape 7) : prévient si le NAS n'est plus joignable depuis Internet.
- Active Insight (étape 9) : supervision centralisée, utile si plusieurs NAS chez différents clients/sites.
- Rapport hebdomadaire Storage Analyzer pour suivre la volumétrie.
¶ Étape 9 — Paquets utiles en environnement professionnel
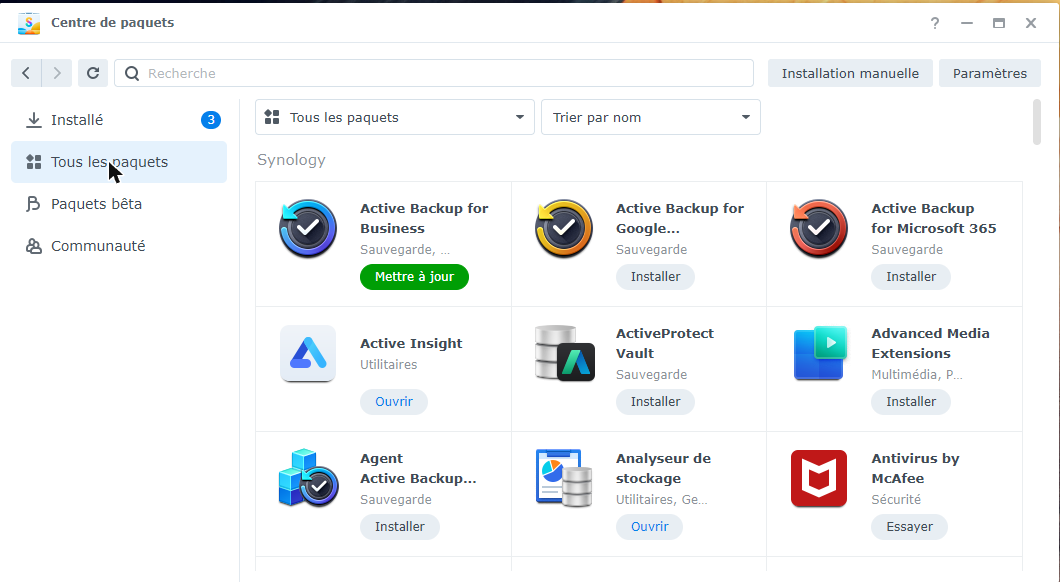
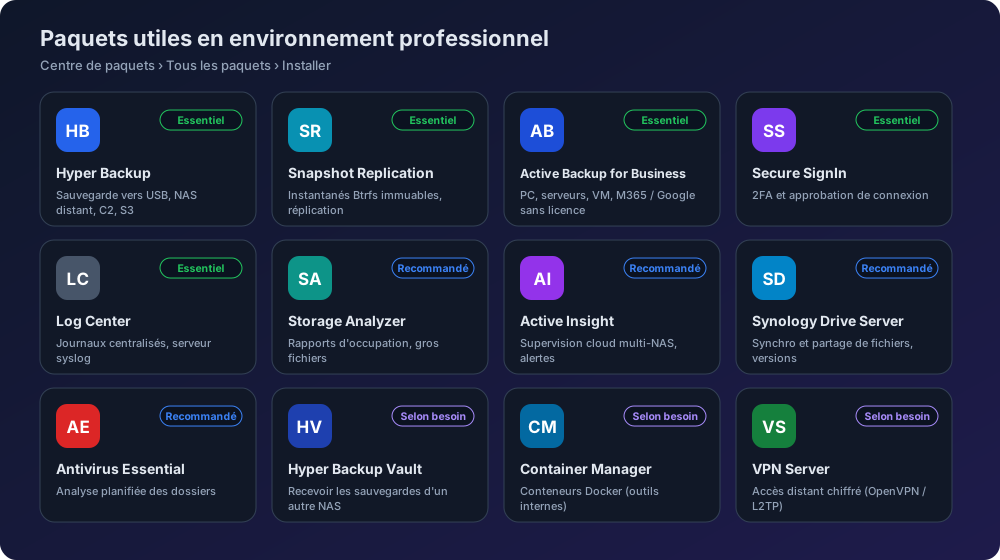
Installation : Centre de paquets › Tous les paquets › rechercher le paquet › Installer (choisir le Volume 1). L'onglet Installé liste les paquets et propose les mises à jour disponibles (Mettre à jour / Tout mettre à jour).
Sauvegarde externalisée et versionnée du NAS.
- Créer › Tâche de sauvegarde de données › destination : disque USB, NAS distant (Hyper Backup Vault), Synology C2 Storage, S3/Azure…
- Sélectionner les dossiers et les applications (configuration système incluse).
- Activer la rotation des sauvegardes (ex. Smart Recycle, 30 versions) et le chiffrement côté client (stocker le mot de passe et la clé
.pemhors du NAS). - Planifier tous les jours à 22:00, activer la vérification de l'intégrité mensuelle.
Instantanés Btrfs : protection rapide contre les suppressions et ransomwares.
- Snapshots › sélectionner chaque dossier partagé › Paramètres › Planification : toutes les heures en journée.
- Rétention : 24 horaires, 14 quotidiens, 8 hebdomadaires.
- Activer les snapshots immuables (WORM, 7 à 14 jours) : même un administrateur compromis ne peut pas les supprimer.
- Cocher Rendre les snapshots visibles pour que les utilisateurs restaurent eux-mêmes (dossier
#snapshot).
Sauvegarde sans licence des PC Windows/macOS, serveurs physiques, VM VMware/Hyper-V, Microsoft 365 et Google Workspace.
- Activer le paquet avec le compte Synology.
- PC / Serveur physique : déployer l'agent, créer un modèle (sauvegarde complète, CBT, planification quotidienne, rétention).
- Hyperviseur : ajouter le vCenter/ESXi ou l'hôte Hyper-V, sélectionner les VM.
- Activer la déduplication et tester une restauration instantanée.
- Paramètres de notification : alerte sur les événements critiques.
- Archivage : conserver les journaux 1 an (traçabilité).
- Option : Réception de journaux pour centraliser le syslog de vos équipements réseau ou envoyer les logs du NAS vers un SIEM.
- Storage Analyzer : rapport hebdomadaire (gros fichiers, doublons, tendance de croissance) envoyé par e-mail.
- Antivirus Essential : analyse complète planifiée la nuit, mises à jour automatiques des définitions, quarantaine activée.
- Active Insight : supervision cloud gratuite (performances, santé, alertes multi-NAS, accès depuis le portail Synology).
- Synology Drive Server : synchronisation des postes, historique de versions, partage par lien avec expiration et mot de passe.
¶ Stratégie de sauvegarde 3-2-1
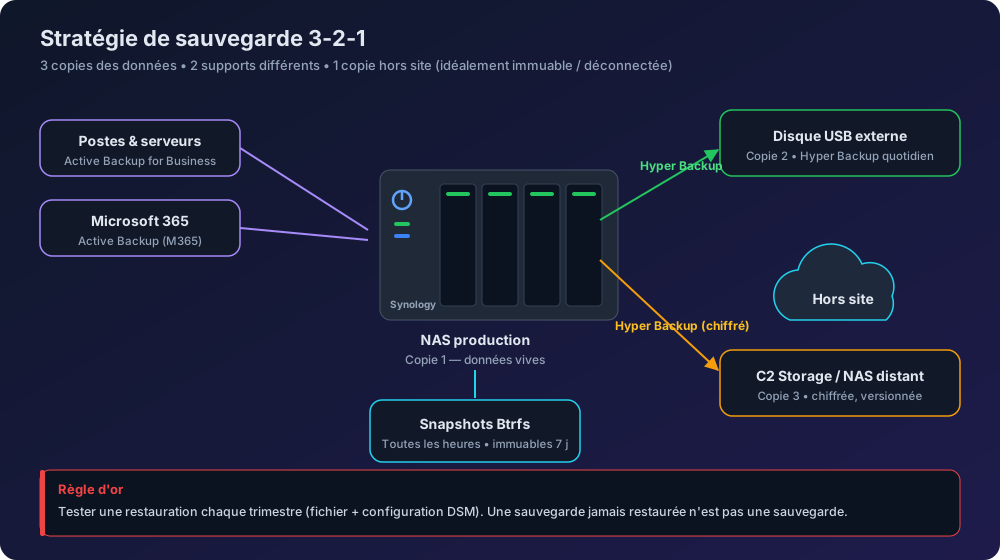
| Copie | Support | Outil | Fréquence |
|---|---|---|---|
| 1 — production | Volume du NAS | — | — |
| Locale rapide | Snapshots immuables | Snapshot Replication | Toutes les heures |
| 2 — autre support | Disque USB externe (rotation) | Hyper Backup | Quotidienne |
| 3 — hors site | Synology C2 / NAS distant | Hyper Backup (chiffré) | Quotidienne |
¶ Checklist de mise en service
- DSM à jour (7.2 / 7.4), configuration exportée (
.dss) - IP fixe, DNS et NTP corrects, onduleur configuré
- Pool SHR + volume Btrfs sains, scrubbing et tests S.M.A.R.T. planifiés
- Comptes
adminetguestdésactivés, 2ᵉ compte admin créé - 2FA imposée aux administrateurs, codes de secours archivés
- Blocage automatique, protection DoS et pare-feu actifs (refus par défaut)
- HTTPS forcé, certificat Let's Encrypt valide, HSTS activé
- synology.me et/ou QuickConnect testés depuis l'extérieur (4G)
- E-mail de test reçu, règles d'alertes configurées
- Hyper Backup + snapshots en place, restauration testée
- Conseiller de sécurité : aucun point rouge
- Fiche du NAS (IP, comptes, n° de série, garantie) renseignée dans le wiki
¶ Dépannage
| Symptôme | Cause probable | Solution |
|---|---|---|
| NAS introuvable sur finds.synology.com | Réseau/VLAN différent, câble | Synology Assistant, vérifier LED LAN, IP via la box |
| Codes 2FA refusés | Heure du NAS ou du téléphone décalée | Corriger le NTP (Options régionales) |
| Bloqué par le blocage automatique | IP en liste de blocage | Se connecter depuis une autre IP du LAN (liste d'autorisation) et débloquer |
| DDNS en erreur | Compte Synology déconnecté, IP publique en CGNAT | Reconnecter le compte ; en CGNAT, utiliser QuickConnect ou demander une IP publique au FAI |
| Certificat non renouvelé | Port 80 fermé / pare-feu géo | Ouvrir temporairement le port 80, relancer le renouvellement |
| QuickConnect lent | Passage par le relais Synology | Ouvrir les ports (UPnP désactivé), privilégier synology.me ou VPN |
| Paramètres QuickConnect grisés | Connexion à DSM via QuickConnect | Se connecter depuis le LAN ou via le nom DDNS |
| E-mail de test non reçu | Mauvais port/TLS, authentification SMTP désactivée sur M365 | Utiliser le fournisseur OAuth ou activer SMTP AUTH pour la boîte d'envoi |
| Volume dégradé | Disque défaillant | Commander un disque identique ou plus grand, remplacer à chaud, lancer la Réparation |
¶ Annexes
¶ Ports Synology courants
| Service | Port(s) |
|---|---|
| DSM HTTP / HTTPS | 5000 / 5001 TCP |
| SMB | 445 TCP (jamais sur Internet) |
| SSH | 22 TCP (jamais sur Internet) |
| Synology Drive | 6690 TCP |
| Hyper Backup Vault | 6281 TCP |
| Active Backup for Business (agent) | 5510 TCP |
| OpenVPN | 1194 UDP |
| L2TP/IPsec | 500, 1701, 4500 UDP |